はじめに
怪しいメールって、見ただけでもちょっと焦りますよね。
しかも、
「リンクを押しちゃった……」
「添付ファイルを開いちゃった……」
となると、一気に不安になると思います。
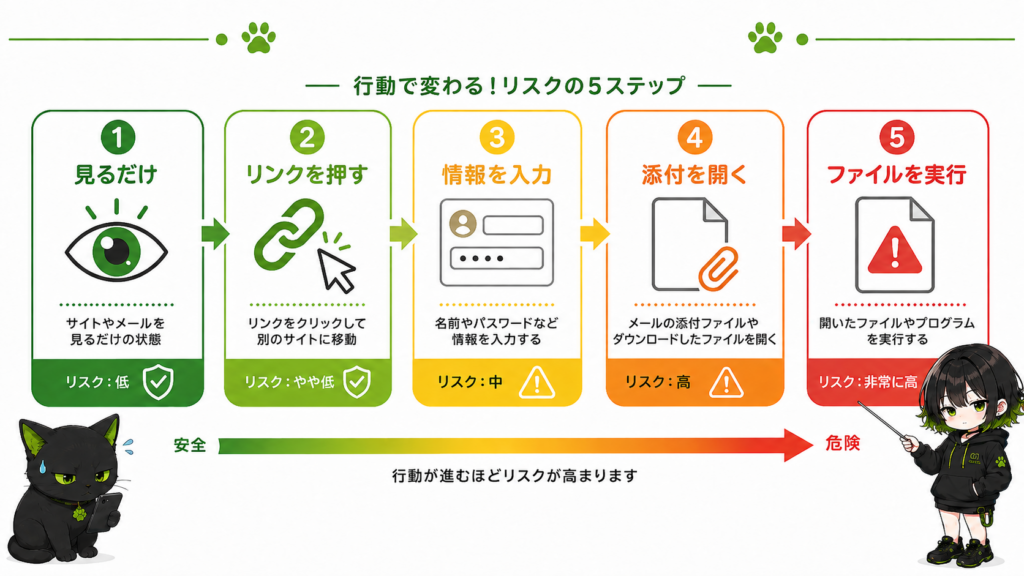
でも実は、不審メールを開いた時は「どこまで操作したか」で危険度や対処が変わるんですよね。
たとえば、
- メール本文を見ただけ
- リンクを押しただけ
- IDやパスワードを入力した
- 添付ファイルを開いた
- ファイルを実行した
では、対応がまったく同じではありません。
今回は、現役インフラエンジニアの視点で、不審メールのリンクや添付ファイルを開いた時にどうなるのか、そして今やるべきことを初心者向けに分かりやすく整理します。
📌 本記事は2026年8月時点の情報をもとに作成しています。メール対策やセキュリティの考え方は基本的に共通ですが、各サービスの仕様や企業ごとの運用ルールは異なる場合があります。実際の対応では、会社のルールや公式案内もあわせて確認してください。
この記事でわかること
- 不審メールを開いた時に何が起こるのか
- リンクを押した時の危険
- 添付ファイルを開いた時の危険
- 情報を入力してしまった時の対処法
- 会社PCでやるべきこと
- 今後同じ失敗を防ぐポイント
まず最初に:大事なのは「どこまで操作したか」
……リンク、押しちゃった
まず落ち着いて。大事なのはどこまでやったかです。
不審メールを開いた時に一番大切なのは、自分が何をしたのかを整理することです。
「開いた」と一言で言っても、実際にはいろいろあります。
- メール本文を見ただけなのか
- リンクを押したのか
- 偽サイトで情報を入力したのか
- 添付ファイルを開いたのか
- ファイルを実行したのか
この違いで、危険度も今やるべき対応も変わるんですよね。
ケース① メール本文を見ただけの場合
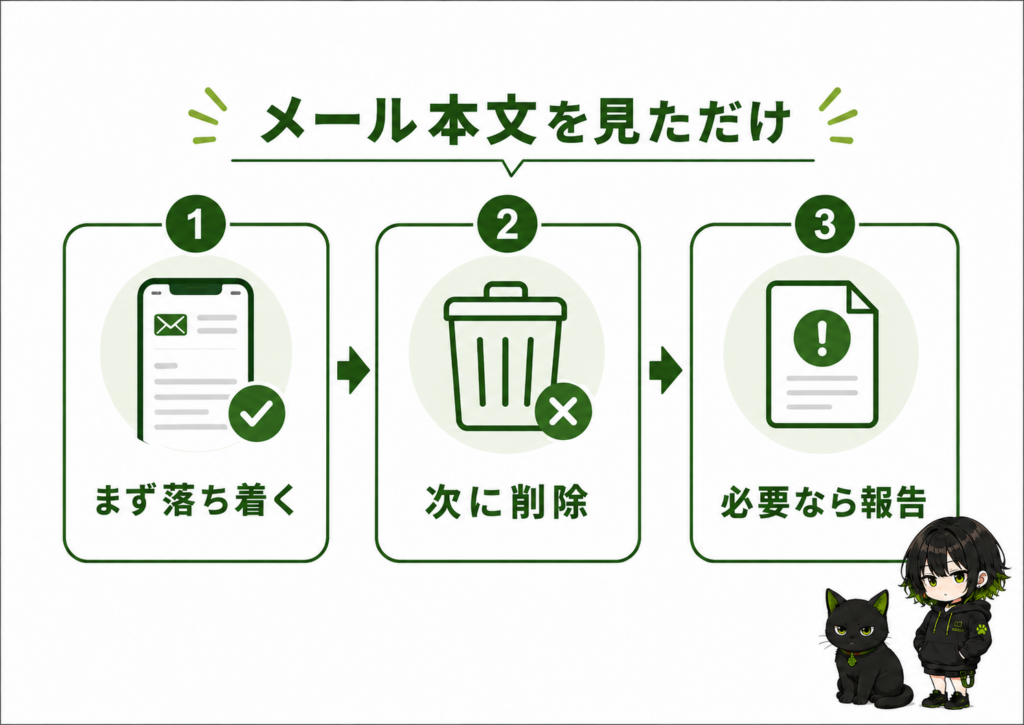
不審メールを表示しただけ・読んだだけであれば、すぐに被害が発生したと決めつける必要はありません。
もちろん内容によって不安になるかもしれませんが、メール本文を見ただけなら、まずは落ち着いて大丈夫です。
今やること
- メールを削除する
- 迷惑メール・フィッシング報告ができるなら報告する
- 会社PCなら社内ルールに沿って共有する
ここで大事なのは、その後にリンクや添付ファイルへ触らないことです。
ケース② リンクを押したけど、何も入力していない場合
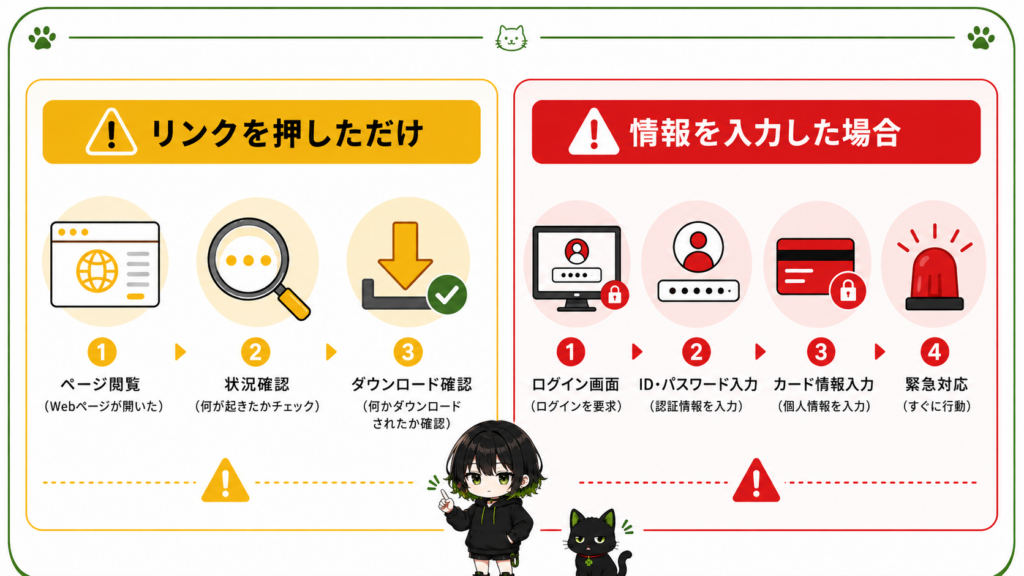
不審メールのリンクを押してしまっても、ページを開いただけで、何も入力していないなら、まだ被害が確定したわけではありません。
ただし、ここで安心しすぎるのも危険です。
ページを開いたあとに、
- 何かをダウンロードしていないか
- 通知の許可を押していないか
- アプリのインストールをしていないか
は確認しておきたいところです。
今やること
- 開いたページを閉じる
- 何かダウンロードされていないか確認する
- ブラウザの通知を許可していないか確認する
- 会社PCなら念のため報告する
押しただけでも終わりじゃないの?
入力していないなら、まずは状況確認です。
焦って変な操作を増やさない方が大事ですよ
ケース③ ID・パスワードを入力してしまった場合
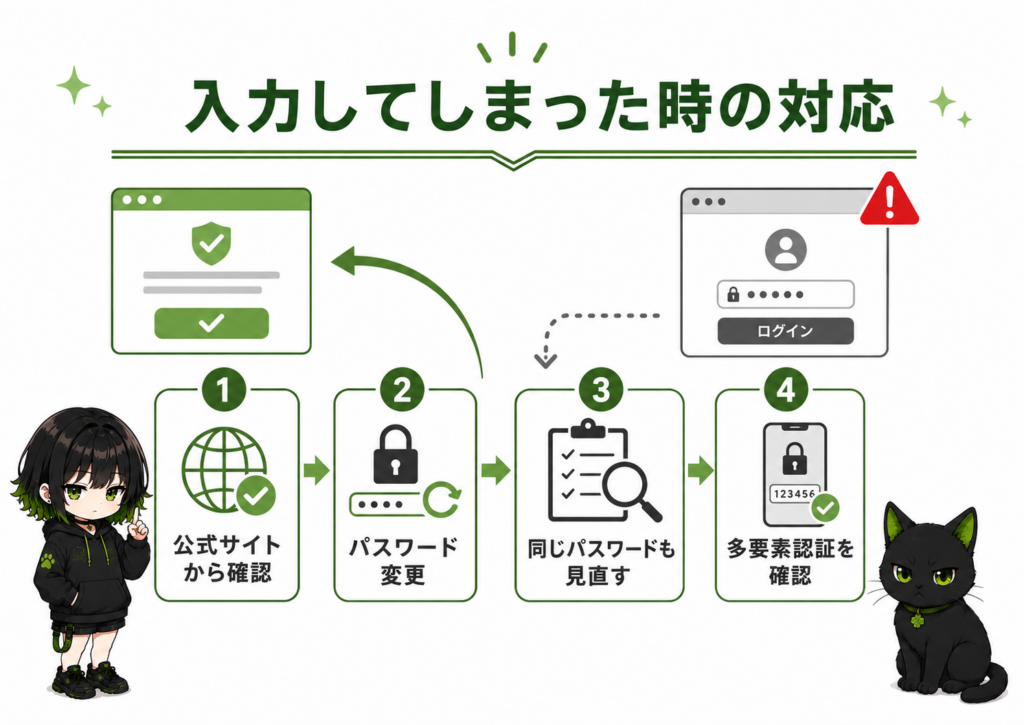
ここからは危険度が上がります。
もし不審メールのリンク先で、IDやパスワードを入力してしまったなら、その情報を悪用される可能性があります。
特に怖いのは、同じパスワードを別サービスでも使い回している場合です。
ひとつ漏れると、ほかのアカウントまでまとめて狙われることがあるんですよね。
今やること
- メール内リンクからではなく、公式サイトや公式アプリからログインする
- すぐにパスワードを変更する
- 同じパスワードを使っているサービスも変更する
- 多要素認証を設定していなければ設定する
- 会社アカウントなら情報システム部門へ連絡する
ここは「あとでやろう」が危ないところです。
気づいた時点ですぐ対応するのが大切です。
ケース④ クレジットカードや金融情報を入力してしまった場合
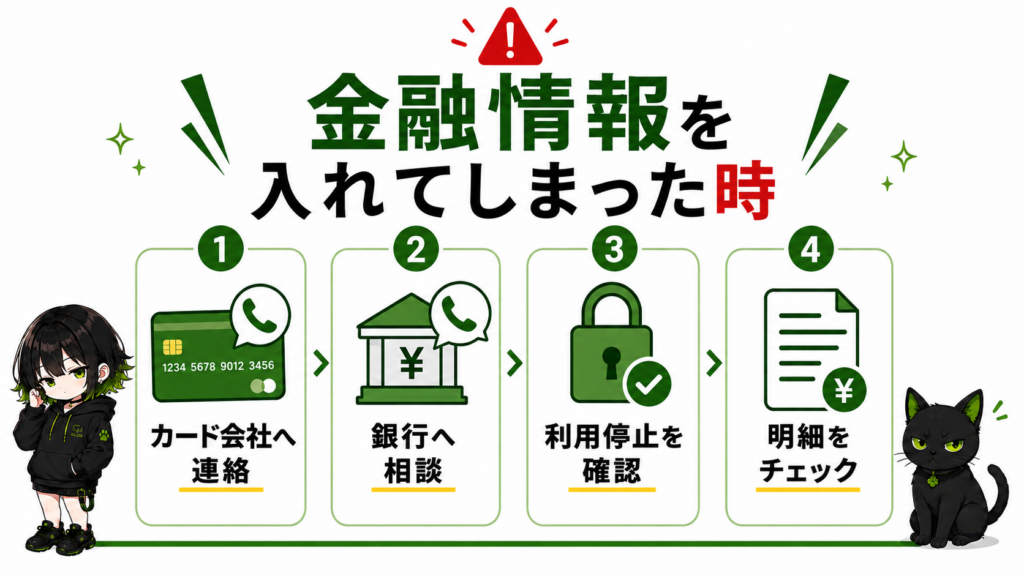
クレジットカード番号や銀行情報などを入力してしまった場合は、さらに急ぎの対応が必要です。
この場合は、自分だけでなんとかしようとするより、カード会社や銀行など正式な窓口へ早めに連絡することが大切です。
今やること
- カード会社へ連絡する
- 銀行へ連絡する
- 利用停止や不正利用確認の案内に従う
- 利用明細をしばらく注意して確認する
ここは「様子見」で済ませない方がいいです。
不安なら、早めに連絡して確認してしまった方が安心ですよ。
ケース⑤ 添付ファイルを開いた場合
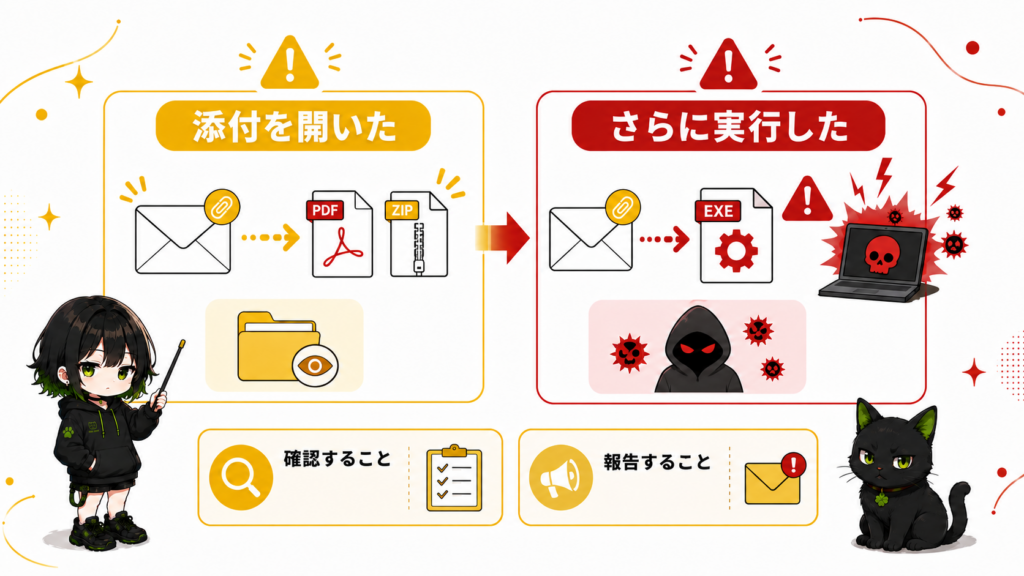
添付ファイルも、「開いただけ」なのか、「さらに実行した」のかで変わります。
たとえば、
- PDFを開いた
- Officeファイルを開いた
- マクロを有効化した
- 圧縮ファイルを解凍した
- 中のexeファイルを実行した
では、危険度がかなり違います。
特に、「有効化してください」「コンテンツを有効にしてください」のような表示に従ってしまうと危険です。
今やること
- 会社PCならネットワークから切り離す
- 情報システム部門・セキュリティ担当へ連絡する
- どのメールで、何の添付を開いたか整理する
- 自分で勝手に消したり隠したりしない
怒られそうだから黙っておきたい……
それが一番危ないです。早く報告した方が、確認できることも増えるんですよ
会社PCなら「隠さずすぐ報告」が正解
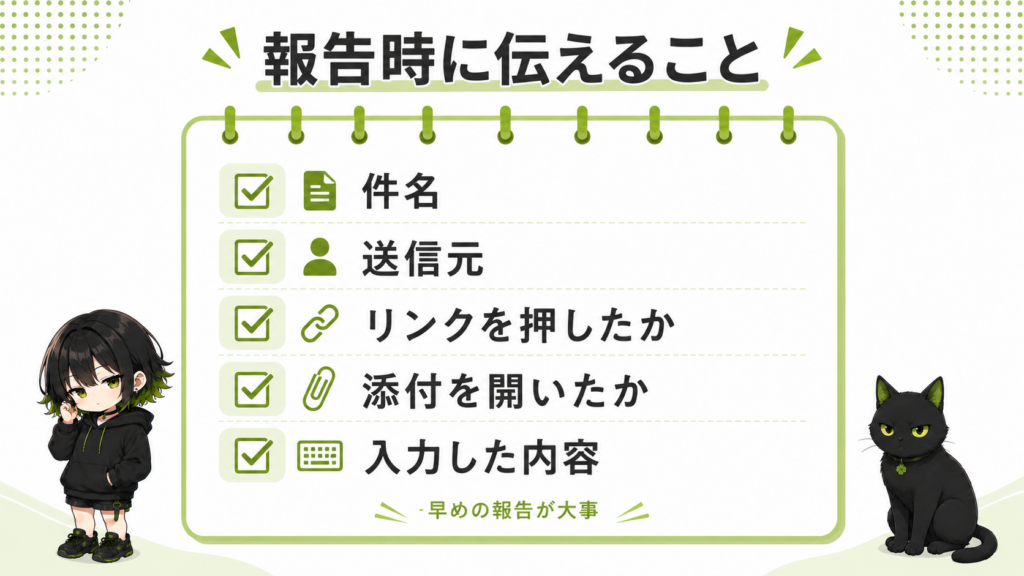
仕事で使っているPCなら、自己判断で終わらせないことが大切です。
「これくらいなら大丈夫かも」
「怒られたくないから黙っておこう」
と思ってしまう気持ちも分かります。
でも実際は、早く報告した方が被害を小さくできる可能性が高いんですよね。
報告する時に伝えたいこと
- いつ届いたメールか
- 件名
- 送信元
- リンクを押したか
- 添付ファイルを開いたか
- IDやパスワードを入力したか
- 何か実行したか
全部分からなくても大丈夫です。
分かる範囲で早く伝えることが一番大事です。
関連記事
AIに「このメール大丈夫?」と聞いても、見た目だけで安全だと判断してしまうことがあります。
あわせてこちらも読んでおくと安心です。
被害を防ぐために普段から気をつけたいこと
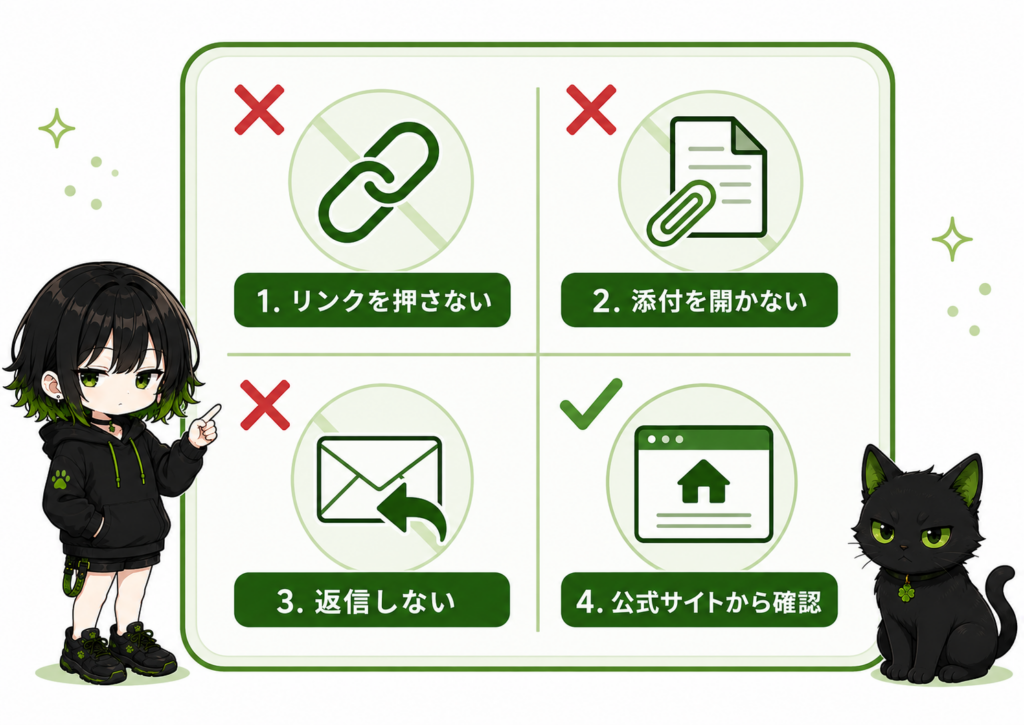
不審メールは、開いてしまった後の対応も大事ですが、そもそも触らないことがもっと大事です。
普段から意識したいポイント
- 心当たりのないリンクは押さない
- 添付ファイルをむやみに開かない
- メール内の電話番号へ連絡しない
- メールへ返信しない
- 公式アプリや登録済みブックマークから確認する
- 会社の不審メール報告ルールを把握しておく
特に、メール内リンクからそのまま確認する癖があると危ないです。
確認したい時は、自分で公式サイトを開く習慣をつけると安心ですよ。
サナのワンポイントアドバイス
不審メールを開いてしまうと、どうしても「もう終わったかも……」と焦ってしまいますよね。
でも、そこで大事なのはパニックになることではなく、何をしたかを整理して、必要な対応をすぐすることです。
……焦ってブラウザ履歴だけ消して安心しようとしていませんか?
そういう時こそ、落ち着いて「どこまで操作したか」を確認してくださいね。
まず覚えるならこれだけ
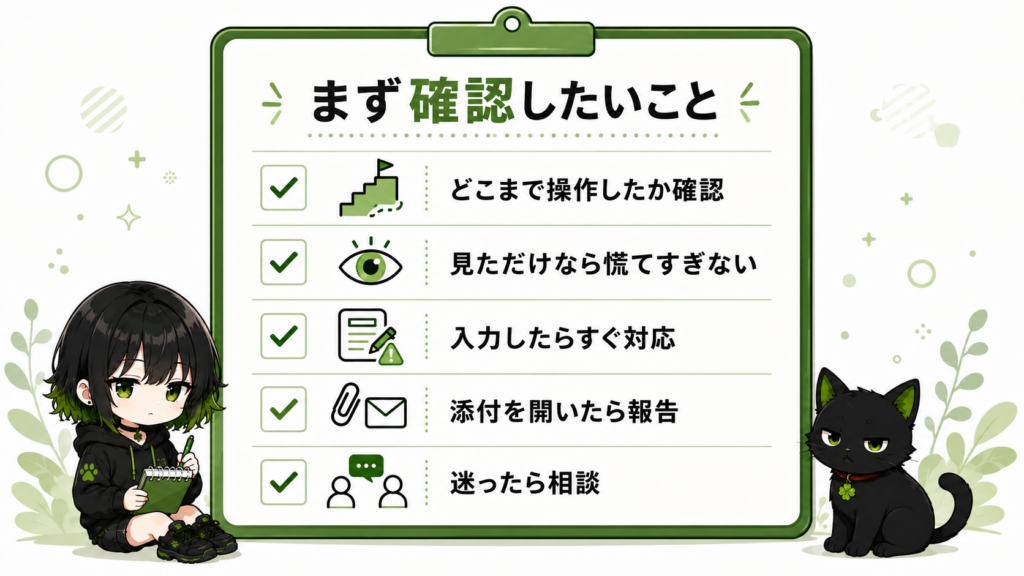
- 不審メールは「どこまで操作したか」で危険度が変わる
- メール本文を見ただけなら慌てすぎなくて大丈夫
- リンクを押したら、入力やダウンロードの有無を確認する
- IDやパスワードを入力したらすぐ変更する
- カード情報を入力したらカード会社や銀行へ連絡する
- 添付ファイルを開いたら、会社PCではすぐ報告する
- 迷ったら隠さず早めに相談する
まとめ
不審メールを開いたからといって、必ずすぐ被害が出るとは限りません。
ただし、リンクを押したのか、情報を入力したのか、添付ファイルを開いたのかで、危険度も対処法も変わります。
だからこそ、まずは
「自分はどこまで操作したのか?」
を落ち着いて整理することが大切です。
メール本文を見ただけなら慌てすぎなくて大丈夫ですし、
パスワードやカード情報を入力してしまったなら、すぐに動くことが大切です。
会社PCなら、隠さず早めに報告しましょう。
……「開いたら終わり」と思って固まってしまうより、「何をしたか」を整理した方がずっと大事なんですよね。
大丈夫です。順番に確認すれば、今やるべきことは見えてきます。サナが一緒に整理してあげますから、焦らずついてきてくださいね?
参考情報
- IPA「インターネットサービスへの不正ログインによる被害が増加中」
- IPA「企業組織を狙う攻撃メールの手口とその対策」
- フィッシング対策協議会「よくあるご質問/お問い合わせ」
- フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」
コメント