はじめに
脆弱性情報を見ていると、7.5や9.8といった数字をよく見かけますよね。でも最初のうちは、こんな疑問が出てくると思います。
- この数字って何?
- 数字が高いほど危ないの?
- じゃあ9.8なら全部最優先なの?
- ベンダーの「Critical」や「Important」と何が違うの?
私自身も、脆弱性情報やパッチ情報を追う中で、最初はこのあたりが少し分かりにくかったんですよね。特に、CVSSのスコアとベンダー側の深刻度表記が頭の中で混ざりやすかったです。
そこで今回は、脆弱性情報でよく出てくるCVSSについて、初心者向けにざっくり整理します。
📌 本記事は2026年7月時点の情報をもとに作成しています。CVSSにはバージョンの違いがあり、現在はCVSS v4.0が公開されています。ベンダーやサイトによってはv3.1やv4.0など異なる表記が混在している場合もあります。最新情報はFIRSTやNVDなどの公式情報もあわせてご確認ください。
この記事でわかること
- CVSSとは何か
- CVSSの数字が何を表しているのか
- スコアのざっくりした見方
- CVSSだけで判断してはいけない理由
- 実務でどう見ればいいのか
CVSSとは?
CVSSは、脆弱性の深刻度を数値で表すための共通指標です。正式名称はCommon Vulnerability Scoring Systemといいます。
簡単にいうと、「この脆弱性はどれくらい危ないのかを0.0〜10.0の数値で表したもの」です。
脆弱性情報を見た時に内容を細かく読む前でも、「ざっくりどれくらい重そうか」を判断する目安になります。
脆弱性ごとに付けられる「CVE番号」については、こちらの記事で詳しく解説しています。
関連記事:CVEとは?脆弱性情報でよく見る番号を初心者向けに解説
まず覚えたい:CVSSの数字の見方
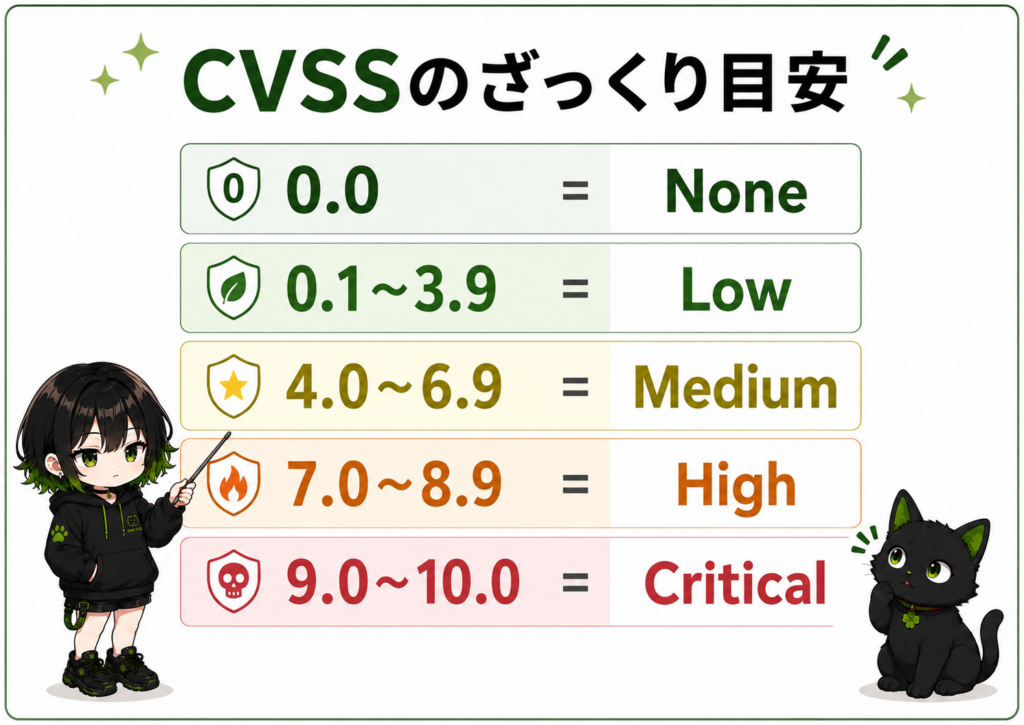
CVSSのスコアは0.0〜10.0で表されます。よく使われるざっくりした目安は次の通りです。
| スコア | 危険度 |
|---|---|
| 0.0 | None |
| 0.1〜3.9 | Low |
| 4.0〜6.9 | Medium |
| 7.0〜8.9 | High |
| 9.0〜10.0 | Critical |
例えば5.3なら中くらい、7.5なら高め、9.8ならかなり高いという感じです。
ただしここで大事なのは、「数字が高い=必ず最優先」ではないという点です。
CVSSの数字は何を見て決まるの?
CVSSは、なんとなく危険そうだから数字を付けているわけではありません。例えば、次のような観点をもとに評価されます。
- 攻撃しやすいか
- ネットワーク越しに攻撃できるか
- 認証が必要か
- 影響範囲はどれくらいか
- 情報漏えい・改ざん・サービス停止の可能性はあるか
つまりCVSSは、「攻撃のしやすさ」と「影響の大きさ」をある程度共通ルールで点数化したものと考えると分かりやすいです。
よく見るのは「Base Score」
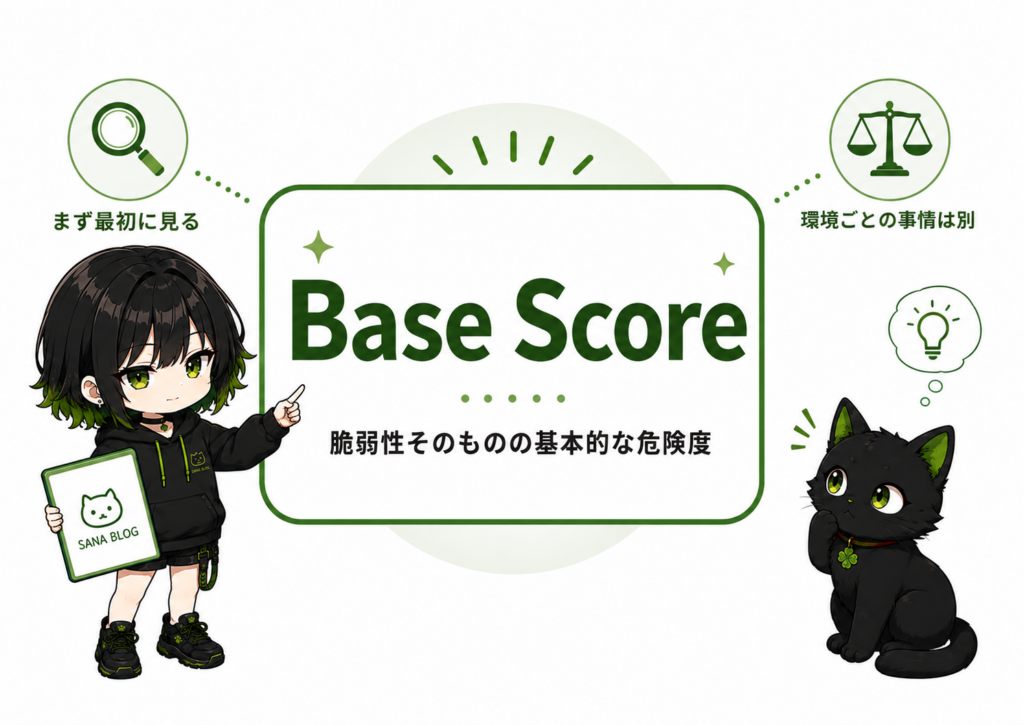
CVSSにはいくつかの見方がありますが、初心者がまず覚えておきたいのはBase Score(基本値)です。
Base Scoreは、その脆弱性がもともと持っている危険度を示すスコアです。環境ごとの事情をいったん置いて、脆弱性そのものの深刻さを表しています。
脆弱性情報サイトやベンダー情報で、最初に目にしやすいのもこの数字ですね。
CVSS v4.0では何が変わったの?
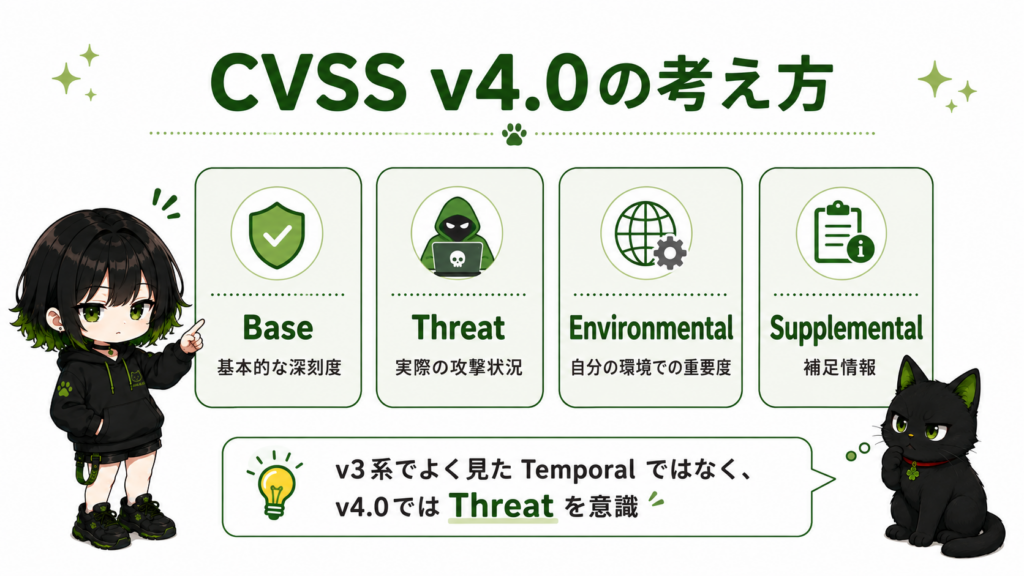
現在のCVSS v4.0では、大きく次のような考え方があります。
- Base:脆弱性そのものの基本的な深刻度
- Threat:実際の攻撃状況などを反映する要素
- Environmental:自分の環境での重要度
- Supplemental:補足的な情報
ここでポイントなのは、昔よく見かけた「Temporal」という言葉です。以前のCVSS v3系ではTemporal Metricsという考え方がありましたが、CVSS v4.0ではTemporal Metricsに代わってThreat Metricsが導入されています。
今の記事では「v4.0ではThreatという考え方がある」と押さえておくくらいで十分です。
CVSSだけで判断してはいけない理由
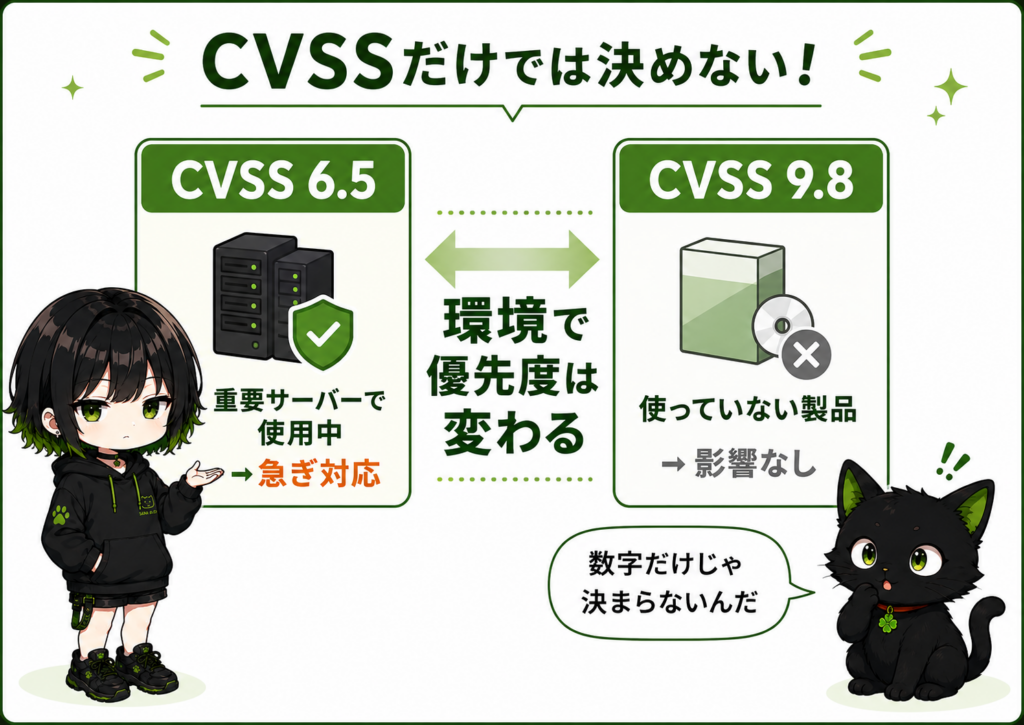
ここはかなり大事なポイントです。
CVSSは便利な指標ですが、CVSSの数字だけで対応優先度を決めるのは危険です。
実際の優先度は次のような条件でも変わるからです。
- 自社でその製品を使っているか
- インターネット公開されているか
- 重要サーバーに関係するか
- すでに悪用が確認されているか
- 回避策や緩和策があるか
例えばCVSSが6.5でも自社の重要システムに直結していれば急ぎで対応したいですし、
CVSSが9.8でも使っていない製品なら、自社環境への影響はありません。
つまりCVSSはあくまで「判断材料のひとつ」であって、最終判断そのものではないということですね。
ベンダーの深刻度表記とCVSSは同じではない
脆弱性情報を見ていると、CVSS:7.8・ベンダー表記:Important・別の資料ではCritical、のように少し混乱することがありますよね。
これはおかしいわけではありません。CVSSは共通の評価指標ですが、ベンダー側の深刻度表記はその製品や運用上の考え方も含めて独自に付けられることがあるからです。特にMicrosoftなどでは、CVSSの数字と独自の深刻度分類が必ずしも完全一致するわけではありません。
なので次の3つは分けて見るのがおすすめです。
CVSSの数字 ベンダーの深刻度 自社環境への影響
Microsoftの「Critical」や「Important」の意味については、こちらの記事も参考にしてください。
関連記事:Criticalとは?脆弱性情報でよく見る危険度を初心者向けに解説
実務ではどう見ればいいの?
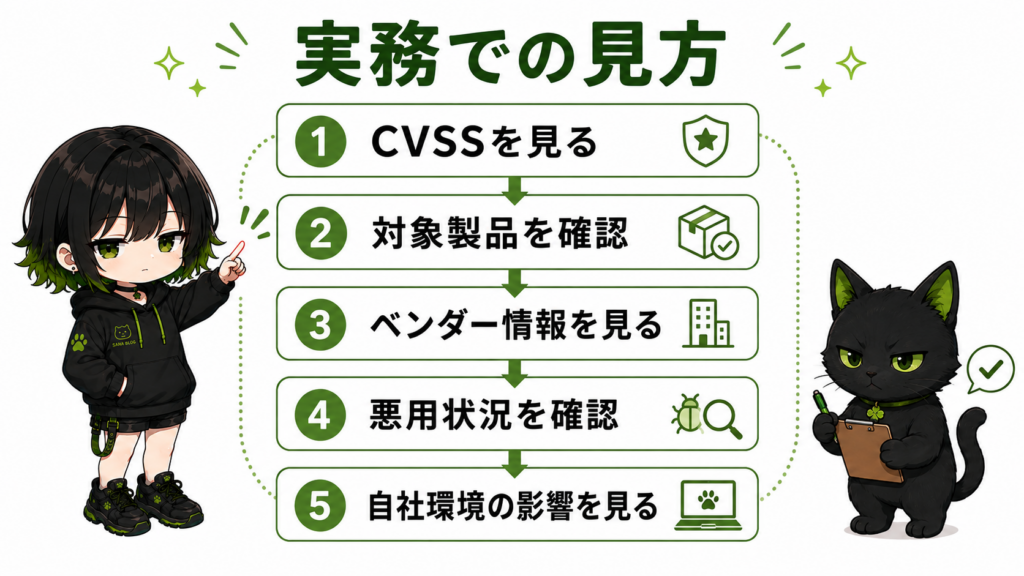
実務では、CVSSの数字を見たうえで次のような流れで確認することが多いです。
| ステップ | 内容 |
|---|---|
| ① CVSSでざっくり重さをつかむ | 「高そうか」「中くらいか」をざっくり見る |
| ② 対象製品が自社にあるか確認する | 使っていない製品なら優先度は下がる |
| ③ ベンダー情報を見る | 影響範囲・回避策・更新プログラム・既知の不具合などを確認する |
| ④ 実際に悪用されているか確認する | すでに攻撃に使われているなら優先度は上がる |
| ⑤ 自社環境での影響を考える | 重要サーバーか・インターネット公開されているか・認証基盤に関わるかなどを見る |
こうして見ると、CVSSはスタート地点として便利だけど、それだけで完結はしないというのが分かると思います。
Windows Updateで見かける「KB番号」については、こちらの記事で解説しています。
関連記事:KBとは?Windows Updateでよく見る番号の意味を初心者向けに解説
初心者はまずここまで分かればOK
CVSSは最初から細かいメトリクスまで覚えなくて大丈夫です。
まずは次の3つが分かれば十分です。
- CVSSは脆弱性の危険度を数値で表す指標
- 0.0~10.0で、数字が高いほど基本的には重い
- でも数字だけで最終判断はしない
この3つだけでも、脆弱性情報の見え方がだいぶ変わりますよ。
サナのワンポイントアドバイス
CVSSは便利ですが、数字だけ見て安心したり、逆に慌てすぎたりしないことが大切です。
例えば、7.5と書かれていたら「高めなんだな」とは分かります。
でも、その脆弱性が自分の環境に本当に関係あるのかは、別で確認しないといけません。
……数字だけ見て「高い!終わった!」とか、「低いから大丈夫でしょ」とか、極端に判断しないでくださいね。そこを一回落ち着いて確認するのが大事なんです。
まず覚えるならこれだけ
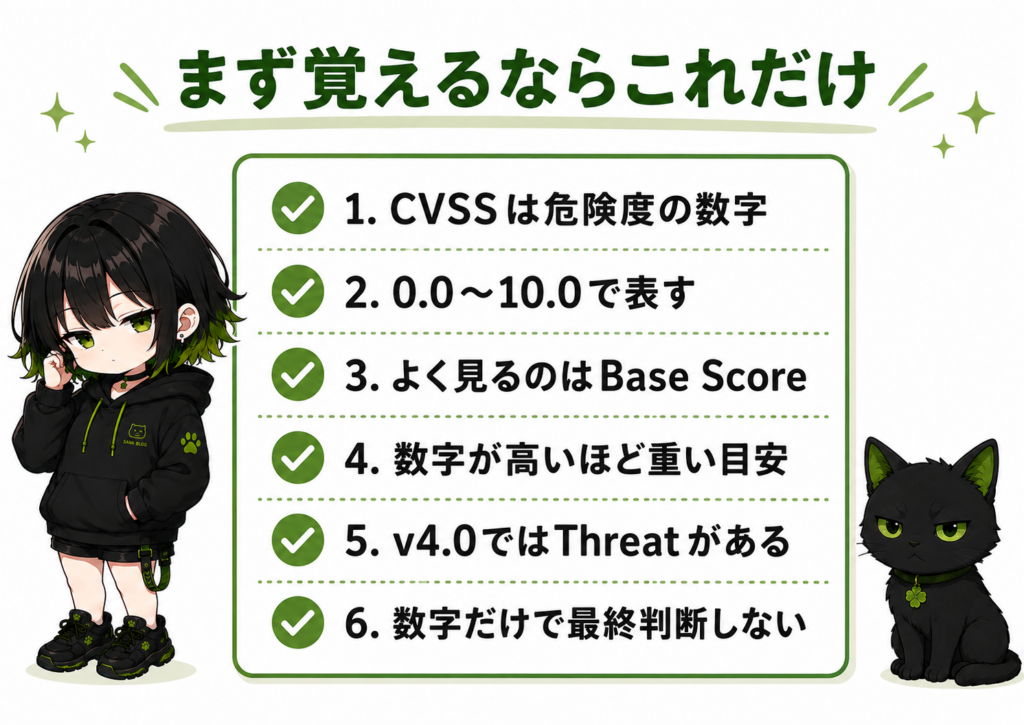
- CVSSは脆弱性の深刻度を数値で表す指標
- スコアは0.0~10.0で表される
- 7.0以上は高め、9.0以上はかなり高い目安
- よく見るのはBase Score
- CVSS v4.0ではThreatという考え方がある
- CVSSの数字だけで対応優先度は決めない
- ベンダーの深刻度表記とCVSSは同じではない
- 実際は自社環境への影響も確認する
まとめ
CVSSは、脆弱性の深刻度をざっくり把握するための便利な指標です。数字があるおかげで「どれくらい重そうか」を最初に判断しやすくなりますよね。
ただしCVSSはあくまで目安のひとつです。実際の対応優先度は、ベンダー情報・悪用状況・自社環境への影響まで含めて考える必要があります。
まずはこの3つを押さえておけば十分です。
- CVSSとは何か
- 数字のざっくりした見方
- 数字だけで判断しないこと
……脆弱性情報の数字、なんとなく見て流していませんでしたか?大丈夫です。まずは「高い・低い」をざっくり読めるようになるだけでも、かなり見やすくなりますよ。
分からないことがあれば、一緒に少しずつ整理していきましょう。サナが順番に教えてあげますから、ちゃんとついてきてくださいね?
コメント